Halaman

Selasa, 05 Agustus 2025

Model jaringan enterprise (campus, WAN, branch)

Model jaringan enterprise terdiri dari beberapa komponen utama yang dirancang untuk menghubungkan berbagai bagian organisasi seperti kantor pusat (campus), kantor cabang (branch), dan koneksi ke internet/public WAN. Berikut adalah penjelasan model jaringan enterprise berdasarkan pembagian arsitektur umum:


🔷 1. Enterprise Campus

Merupakan infrastruktur jaringan di kantor pusat (HQ). Biasanya terdiri dari tiga tier (lapisan) utama:

➤ Core Layer (Lapisan Inti)

  • Fungsi: switching berkecepatan tinggi antar bagian jaringan utama (data center, distribution).

  • Karakteristik: redundancy, high speed, minimal filtering.

➤ Distribution Layer (Lapisan Distribusi)

  • Fungsi: menghubungkan access layer ke core layer.

  • Karakteristik: routing, policy enforcement, filtering, QoS.

➤ Access Layer (Lapisan Akses)

  • Fungsi: menghubungkan user, perangkat, dan endpoint ke jaringan.

  • Karakteristik: port access, VLAN, PoE (Power over Ethernet), security (802.1X, ACL).

📌 Biasanya juga terhubung ke:

  • Data Center

  • Server Farm

  • Wireless LAN Controller (WLC)


🔷 2. Enterprise Edge / WAN

Bagian ini menghubungkan jaringan internal ke dunia luar, seperti:

  • Internet

  • Cloud Services (SaaS, IaaS)

  • Remote Branches

  • Mobile Users

  • Business Partners

Komponen WAN/Edge:

  • Router Edge (perangkat WAN)

  • Firewall

  • VPN Gateway

  • SD-WAN appliance

  • Load Balancer

  • Direct Connect ke cloud provider (AWS, Azure)

📌 WAN bisa berbasis:

  • MPLS

  • Internet (VPN IPsec, GRE, DMVPN)

  • SD-WAN

  • Leased Line / Metro Ethernet


🔷 3. Enterprise Branch

Adalah jaringan di kantor cabang (remote offices), yang biasanya lebih kecil dari campus. Biasanya memiliki:

Komponen Utama:

  • Branch Router

  • Switch Access

  • Wireless AP (Access Point)

  • WAN Connectivity ke HQ (via MPLS, VPN, atau SD-WAN)

📌 Branch dapat memiliki local breakout ke internet untuk cloud apps (Office 365, Webex, dll.) → disebut Direct Internet Access (DIA) dalam SD-WAN.


🔷 4. Enterprise Data Center

Meski bukan bagian dari "campus" secara fisik, data center biasanya jadi bagian dari desain enterprise network.

Komponen:

  • Core & distribution switch

  • Server farm

  • SAN (Storage Area Network)

  • Firewall

  • Application Load Balancer

  • Virtualization & Cloud Gateway


🔷 Contoh Diagram Sederhana

                +-----------------------+
                |    Internet / WAN     |
                +-----------------------+
                          |
                 +------------------+
                 | Edge / WAN Router|
                 +------------------+
                          |
         +----------------+----------------+
         |                                 |
+-------------------+          +------------------------+
|   Enterprise HQ   |          |     Remote Branch      |
| (Campus Network)  |          |  (Access & Router)     |
+-------------------+          +------------------------+
|Core | Dist | Access|                     |
|Srv  |      | Swtch |                     |
+-------------------+                     |
        |                                  |
    +--------+                         +--------+
    |Server  |                         |  Local |
    | Farm   |                         | Clients|
    +--------+                         +--------+

🔷 Tips Desain Enterprise Network

  • Gunakan redundansi (HSRP/VRRP, dual link).

  • Terapkan segmentation (VLAN) untuk keamanan.

  • Gunakan QoS untuk prioritas lalu lintas.

  • Gunakan SD-WAN untuk mengelola cabang secara efisien.

  • Terapkan AAA dan 802.1X untuk kontrol akses.


Jumat, 01 Agustus 2025

Fungsi Kustom

Fungsi bawaan dapat menghemat banyak pekerjaan Anda, tetapi Anda juga perlu membuat fungsi kustom sendiri untuk menyelesaikan tugas tertentu. Dalam pelajaran ini, Anda akan belajar membuat fungsi Anda sendiri!

Fungsi adalah blok kode yang dapat digunakan kembali.

Untuk menggunakan fungsi Anda sendiri, Anda perlu mendefinisikannya terlebih dahulu.

Setelah suatu fungsi didefinisikan, Anda dapat memanggilnya sebanyak yang Anda butuhkan.

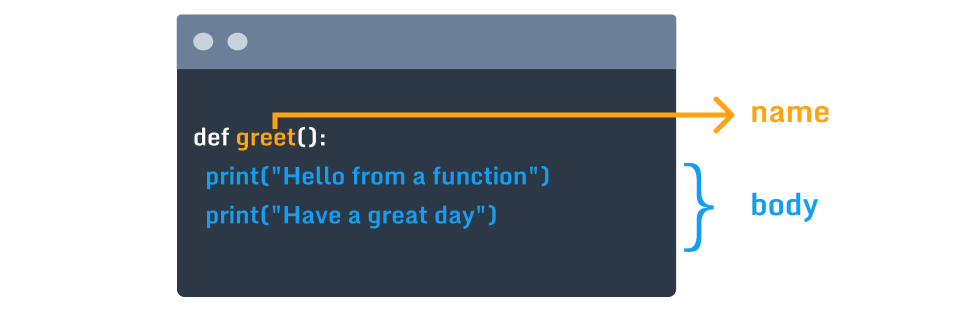
Fungsi greet() di bawah ini berisi kode untuk menampilkan pesan yang menarik saat dipanggil.


#function definition
def greet():
  print("Hello from a function")
  print("Have a great day")

#function call
greet()


  • def digunakan untuk mendefinisikan fungsi.

  • greet() adalah nama fungsinya.

  • Baris yang menjorok ke dalam (indentasi) adalah isi dari fungsi, yaitu apa yang akan dijalankan saat fungsi dipanggil.


🔹 Pemanggilan Fungsi

greet()
 

Baris ini digunakan untuk menjalankan fungsi greet(). Jadi, isi dari fungsi akan dieksekusi.

🔹 Hasil yang Ditampilkan:

Hello from a function
Have a great day


Setelah suatu fungsi didefinisikan, Anda dapat memanggilnya sebanyak yang Anda butuhkan. Ini membuat kode Anda singkat dan mudah dikelola.

Gunakan def diikuti dengan nama untuk mendefinisikan fungsi baru

 def greet(): 
  print("Hello from a function")
  print("Have a great day")


Badan fungsi berisi kode yang dapat digunakan kembali yang dieksekusi saat fungsi dipanggil. Kode untuk badan fungsi harus menjorok.

Saat suatu fungsi didefinisikan, Anda perlu memastikan tanda kurung () ditambahkan setelah namanya. Tanda titik dua: harus ditambahkan di akhir baris definisi.

img-component 


Indentasi, tanda kurung, dan titik dua diperlukan agar kode dapat berjalan tanpa kesalahan.

Suatu fungsi melakukan suatu tugas. Fungsi greet() melakukan tugas menampilkan pesan yang baik.


def greet(): 
  print("Hello from a function")
  print("Have a great day")


Anda dapat mendefinisikan fungsi yang menerima sejumlah argumen (termasuk nol). Argumen diletakkan di dalam tanda kurung () setelah nama fungsi.

Fungsi greet() tidak memerlukan argumen.

Suatu fungsi mungkin memerlukan argumen untuk menyelesaikan tugasnya. Argumen diletakkan di dalam tanda kurung () setelah nama fungsi.

def personal_greet(name): 
  print("Hello", name)
  print("Have a great day")

personal_greet("James")

Hello James
Have a great day

Fungsi harus didefinisikan sebelum dapat dipanggil.

def bmi(weight, height):
    index = weight / (height * height)
    print(index)


Suatu fungsi dapat menerima argumen sebanyak yang dibutuhkan untuk menyelesaikan tugas.

Kode ini mendefinisikan fungsi yang menampilkan Indeks Massa Tubuh (IMT).

Saat memanggil suatu fungsi, Anda perlu menggunakan jumlah argumen yang sama dengan yang telah ditentukan, dalam urutan yang sama.

img-component  


Hasil suatu fungsi dapat dikembalikan dengan pernyataan return. Pernyataan ini sangat berguna ketika Anda perlu terus menggunakan nilai hasil tersebut dalam program Anda.


Pelajaran yang Dapat Dipetik
 

Anda telah mempelajari bahwa:

🌟 def mendefinisikan fungsi baru

🌟 Badan fungsi berisi kode yang dieksekusi ketika fungsi dipanggil

🌟 return mengirimkan nilai kembali agar dapat disimpan dan digunakan dalam program


Selasa, 29 Juli 2025

Sistem Bilangan Biner

Alamat Biner dan IPv4

Alamat IPv4 dimulai sebagai biner, serangkaian angka 1 dan 0 saja. Hal ini sulit dikelola, sehingga administrator jaringan harus mengonversinya ke desimal. Topik ini menunjukkan beberapa cara untuk melakukannya.

Biner adalah sistem bilangan yang terdiri dari angka 0 dan 1 yang disebut bit. Sebaliknya, sistem bilangan desimal terdiri dari 10 digit, yaitu 0 hingga 9. 

Biner penting untuk kita pahami karena host, server, dan perangkat jaringan menggunakan pengalamatan biner. Secara spesifik, mereka menggunakan alamat IPv4 biner, seperti yang ditunjukkan pada gambar, untuk saling mengidentifikasi.


Setiap alamat terdiri dari string 32 bit, dibagi menjadi empat bagian yang disebut oktet. Setiap oktet berisi 8 bit (atau 1 byte) yang dipisahkan dengan titik. Misalnya, PC1 pada gambar diberi alamat IPv4 11000000.10101000.00001010.00001010. Alamat gateway default-nya adalah alamat antarmuka Gigabit Ethernet R1 11000000.10101000.00001010.00000001.

Biner berfungsi dengan baik dengan host dan perangkat jaringan. Namun, sangat sulit bagi manusia untuk mengoperasikannya.

Untuk kemudahan penggunaan, alamat IPv4 umumnya dinyatakan dalam notasi desimal bertitik. PC1 diberi alamat IPv4 192.168.10.10, dan alamat gateway default-nya adalah 192.168.10.1, seperti yang ditunjukkan pada gambar.


Untuk pemahaman yang mendalam tentang pengalamatan jaringan, penting untuk memahami pengalamatan biner dan memperoleh keterampilan praktis dalam mengonversi antara alamat IPv4 biner dan desimal bertitik. Bagian ini akan membahas cara mengonversi antara sistem penomoran basis dua (biner) dan basis 10 (desimal).

ber System


Senin, 14 Juli 2025

Hypervisor


🧠 Penjelasan:

Hypervisor adalah software yang:

  • Menciptakan dan mengelola Virtual Machines (VMs)

  • Melakukan abstraksi hardware agar beberapa VMs bisa berjalan di atas satu fisik server

  • Mengatur alokasi resource seperti CPU, RAM, dan storage ke setiap VM


🖥️ Jenis Hypervisor:

  1. Type 1 (bare-metal): langsung berjalan di atas hardware (contoh: VMware ESXi, Microsoft Hyper-V)

  2. Type 2 (hosted): berjalan di atas OS (contoh: VirtualBox, VMware Workstation)

IaaS (Infrastructure as a Service)


🔧 Apa itu IaaS?

IaaS adalah layanan cloud yang menyediakan sumber daya infrastruktur IT virtual seperti:

  • Server

  • Storage

  • Jaringan (termasuk switch dan router)

  • Data center (virtual)


🏢 Contoh penggunaan:

  • Perusahaan yang menyewa switch, router, atau server dari cloud provider dan mengelolanya sendiri → ini adalah contoh penggunaan IaaS.

  • Contoh penyedia: Amazon Web Services (AWS EC2), Microsoft Azure, Google Compute Engine.

Cloud computing


Cloud computing adalah model penyediaan layanan TI (Teknologi Informasi) melalui internet (cloud), di mana pengguna dapat mengakses berbagai sumber daya seperti penyimpanan, server, basis data, jaringan, perangkat lunak, dan lainnya, tanpa harus memiliki atau mengelola infrastruktur secara langsung.


✅ Ciri-Ciri Cloud Computing:

  1. On-demand self-service
    – Pengguna dapat mengakses layanan kapan saja sesuai kebutuhan.

  2. Broad network access
    – Bisa diakses dari mana saja melalui internet.

  3. Resource pooling
    – Penyedia layanan mengelola sumber daya secara dinamis dan efisien untuk melayani banyak pengguna.

  4. Rapid elasticity
    – Layanan bisa diskalakan naik atau turun dengan cepat.

  5. Measured service
    – Penggunaan sumber daya dimonitor dan ditagih sesuai konsumsi (pay-as-you-go).


☁️ Contoh Layanan Cloud Computing:

Model Layanan Keterangan Contoh
SaaS (Software as a Service) Aplikasi langsung digunakan oleh pengguna akhir Gmail, Google Docs, Zoom
PaaS (Platform as a Service) Platform untuk developer membuat aplikasi Heroku, Google App Engine
IaaS (Infrastructure as a Service) Infrastruktur virtual seperti VM dan storage AWS EC2, Microsoft Azure


📷 Contoh Praktis:

Menyimpan foto ke Google Photos, iCloud, atau Dropbox berarti kamu menggunakan cloud computing — tepatnya cloud storage, bagian dari IaaS atau SaaS tergantung konteksnya.


SaaS (Software as a Service)


SaaS (Software as a Service) adalah model layanan cloud computing di mana aplikasi perangkat lunak disediakan oleh penyedia layanan melalui internet. Pengguna cukup mengakses aplikasi melalui web browser tanpa perlu instalasi, pemeliharaan, atau manajemen infrastruktur.


✅ Ciri-ciri SaaS:

  1. Diakses melalui internet – Tidak perlu diinstal di perangkat lokal.

  2. Berbasis langganan (subscription) – Umumnya dibayar per bulan atau tahun.

  3. Pengelolaan aplikasi oleh penyedia – Termasuk update, patch, dan pemeliharaan.

  4. Skalabilitas tinggi – Bisa menyesuaikan dengan kebutuhan pengguna.

  5. Multi-tenant – Banyak pengguna bisa menggunakan layanan yang sama dengan data yang terisolasi.


🧩 Contoh SaaS Populer:

Nama Aplikasi Fungsi
Gmail Email
Google Docs Pengolah dokumen daring
Microsoft 365 Online Word, Excel, PowerPoint via web
Dropbox Penyimpanan cloud
Salesforce CRM
Zoom Meeting dan webinar online


🔄 Perbandingan Singkat SaaS vs PaaS vs IaaS

Model Pengguna Utama Apa yang Disediakan
SaaS End user Aplikasi siap pakai via internet
PaaS Developer Platform untuk bangun & deploy app
IaaS Admin/IT/DevOps Infrastruktur virtual (VM, storage)


manfaat utama virtualisasi


Berikut adalah manfaat utama virtualisasi dalam dunia IT dan cloud computing:


🔑 1. Efisiensi Penggunaan Perangkat Keras

  • Beberapa mesin virtual (VM) dapat berjalan pada satu server fisik.

  • Mengurangi kebutuhan jumlah server secara fisik.

🔋 2. Penghematan Biaya dan Daya

  • Konsumsi listrik dan biaya pendinginan berkurang.

  • Hemat tempat (space-saving) di data center.

🛠️ 3. Kemudahan Manajemen dan Deploy

  • Sistem dapat dibuat, dikloning, dimodifikasi, dan dipindahkan dengan cepat.

  • Proses provisioning dan scaling jauh lebih cepat dibanding server fisik.

💾 4. Disaster Recovery yang Lebih Baik

  • VM dapat dibackup dan dipulihkan dengan mudah.

  • Snapshot memungkinkan pemulihan sistem dalam kondisi tertentu hanya dalam hitungan menit.

🔄 5. Fleksibilitas dan Skalabilitas

  • VM dapat dipindah-pindahkan antar server fisik tanpa downtime (dengan live migration).

  • Mudah menyesuaikan kapasitas (resource allocation) sesuai kebutuhan.

🧪 6. Lingkungan Pengujian yang Aman

  • Dapat menjalankan beberapa OS atau aplikasi yang berbeda dalam lingkungan terisolasi.

  • Ideal untuk testing, lab, dan simulasi tanpa mengganggu sistem utama.

🔐 7. Isolasi dan Keamanan

  • Masalah pada satu VM tidak memengaruhi VM lain di server yang sama.

  • Meningkatkan segmentasi dan kontrol.


Contoh Penggunaan Virtualisasi:

  • Cloud hosting (AWS, Azure, GCP)

  • Virtual Desktop Infrastructure (VDI)

  • Server consolidation di data center

  • Sandboxing aplikasi

Virtualization (virtualisasi)

Virtualization (virtualisasi) adalah proses menciptakan versi virtual dari sesuatu, termasuk perangkat keras komputer, sistem operasi, perangkat penyimpanan, atau sumber daya jaringan. Dalam konteks cloud computing, virtualisasi adalah fondasi utama karena memungkinkan efisiensi dan skalabilitas tinggi.

Fungsi Virtualisasi dalam Cloud Computing:

  1. Resource Pooling
    Banyak server fisik digabungkan menjadi satu sumber daya logis untuk melayani berbagai pengguna.

  2. Server Virtualization
    Satu server fisik dapat menjalankan beberapa mesin virtual (VM), masing-masing dengan sistem operasi dan aplikasi terpisah.

  3. Isolasi dan Keamanan
    Setiap VM terisolasi satu sama lain, meningkatkan keamanan dan stabilitas.

  4. Efisiensi Biaya
    Mengurangi kebutuhan perangkat keras fisik, energi, dan ruang.

  5. Penyediaan Cepat (Rapid Provisioning)
    VM baru dapat dibuat dalam hitungan menit tanpa harus membeli dan menginstal perangkat keras baru.

Contoh Teknologi Virtualisasi:

  • VMware vSphere

  • Microsoft Hyper-V

  • KVM (Kernel-based Virtual Machine)

  • Xen

Tipe Virtualisasi:

  • Server Virtualization

  • Storage Virtualization

  • Network Virtualization

  • Desktop Virtualization


Singkatnya, tanpa virtualisasi, cloud computing modern seperti Amazon Web Services (AWS), Microsoft Azure, atau Google Cloud Platform (GCP) tidak akan bisa berjalan seperti sekarang.

Virtualisasi

Keuntungan Virtualisasi


Salah satu keuntungan utama dari virtualisasi adalah pengurangan biaya secara keseluruhan:

  • Peralatan yang dibutuhkan lebih sedikit - Virtualisasi memungkinkan konsolidasi server, yang membutuhkan lebih sedikit perangkat fisik dan menurunkan biaya perawatan.
  • Energi yang dikonsumsi lebih sedikit - Konsolidasi server menurunkan biaya daya dan pendinginan bulanan.
  • Ruang yang dibutuhkan lebih sedikit - Konsolidasi server mengurangi jumlah ruang lantai yang dibutuhkan.


Berikut ini adalah manfaat tambahan dari virtualisasi:

  • Pembuatan prototipe yang lebih mudah - Laboratorium mandiri yang beroperasi pada jaringan terisolasi dapat dibuat dengan cepat untuk menguji dan membuat prototipe penerapan jaringan.
  • Penyediaan server yang lebih cepat - Membuat server virtual jauh lebih cepat daripada penyediaan server fisik.
  • Peningkatan waktu aktif server - Sebagian besar platform virtualisasi server kini menawarkan fitur toleransi kesalahan redundan yang canggih.
  •  Pemulihan bencana yang lebih baik - Sebagian besar platform virtualisasi server perusahaan memiliki perangkat lunak yang dapat membantu menguji dan mengotomatiskan failover sebelum bencana terjadi.
  • Dukungan lama - Virtualisasi dapat memperpanjang umur OS dan aplikasi, memberikan lebih banyak waktu bagi organisasi untuk bermigrasi ke solusi yang lebih baru.


Hypervisor

Hypervisor adalah program, firmware, atau perangkat keras yang menambahkan lapisan abstraksi di atas perangkat keras fisik. Lapisan abstraksi ini digunakan untuk membuat mesin virtual yang memiliki akses ke semua perangkat keras mesin fisik seperti CPU, memori, pengontrol disk, dan NIC. Masing-masing mesin virtual ini menjalankan sistem operasi yang lengkap dan terpisah. Dengan virtualisasi, 100 server fisik biasanya dikonsolidasikan sebagai mesin virtual di atas 10 server fisik yang menggunakan hypervisor.


Hypervisor Tipe 1 - Pendekatan “Bare Metal” 

Hypervisor Tipe 1 juga disebut pendekatan "bare metal" karena hypervisor ini dipasang langsung pada perangkat keras. Hypervisor Tipe 1 biasanya digunakan pada server perusahaan dan perangkat jaringan pusat data.

Dengan hypervisor Tipe 1, hypervisor diinstal langsung pada server atau perangkat keras jaringan. Kemudian, instance OS diinstal pada hypervisor, seperti yang ditunjukkan pada gambar. Hypervisor Tipe 1 memiliki akses langsung ke sumber daya perangkat keras; oleh karena itu, hypervisor ini lebih efisien daripada arsitektur yang dihosting. Hypervisor Tipe 1 meningkatkan skalabilitas, kinerja, dan ketahanan.


Hypervisor Tipe 2 - Pendekatan “Hosted”

 Hypervisor Tipe 2 adalah perangkat lunak yang membuat dan menjalankan instans VM. Komputer yang mendukung satu atau lebih VM disebut sebagai mesin host. Hypervisor Tipe 2 juga disebut hypervisor host. Hal ini karena hypervisor diinstal di atas sistem operasi yang sudah ada, seperti macOS, Windows, atau Linux. Kemudian, satu atau lebih instans OS tambahan diinstal di atas hypervisor tersebut, seperti yang ditunjukkan pada gambar. Keuntungan besar hypervisor Tipe 2 adalah tidak memerlukan perangkat lunak konsol manajemen.

Catatan: Penting untuk memastikan bahwa mesin host cukup kuat untuk menginstal dan menjalankan VM, sehingga tidak kehabisan sumber daya.